VulnScope یک سامانهی متمرکز و خودمیزبان برای پیدا کردن آسیبپذیریهای شناختهشده (CVE) روی Windows Server، ویندوز ۱۱ و ۱۰، لینوکس و macOS است که آن را برای محیطهای زیرساختی طراحی و پیادهسازی کردهام. روی هر سیستم یک Agent سبک نسخهی دقیق سیستمعامل و نرمافزارها را جمع میکند و سرور مرکزی آنها را با معتبرترین منابع جهانی تطبیق میدهد و نتیجه را در یک داشبورد فارسی، به ترتیب اولویت واقعی، نشان میدهد.
CVE چیست؟ (مفاهیم پایه)
CVE مخفف Common Vulnerabilities and Exposures است: یک فهرست عمومی و جهانی که به هر آسیبپذیری امنیتیِ شناختهشده در نرمافزار یا سختافزار یک شناسهی یکتا میدهد. این برنامه از سال ۱۹۹۹ توسط سازمان MITRE و با پشتیبانی CISA آمریکا اداره میشود. وقتی همه دربارهی یک شناسه صحبت کنند (مثلاً تولیدکنندهی نرمافزار، ابزار اسکن و تیم امنیت شما)، دیگر ابهامی دربارهی اینکه منظور کدام آسیبپذیری است وجود ندارد.
- قالب شناسه:
CVE-YYYY-NNNN(اول کلمهی CVE، بعد سال و بعد شمارهی ترتیبی)؛ مثلاًCVE-2024-38063. «سال» سال ثبت شناسه است، نه لزوماً سال کشف. - چه کسی شناسه میدهد؟ سازمانهایی به نام CNA (CVE Numbering Authority) مثل مایکروسافت، گوگل، Red Hat و VMware که برای محصولات خودشان CVE ثبت میکنند.
- NVD: پایگاه ملی آسیبپذیری آمریکا (NIST) که هر CVE را تحلیل و این اطلاعات را به آن اضافه میکند: امتیاز شدت، نوع ضعف و فهرست دقیق محصولات و نسخههای آسیبپذیر.
- CVSS: استاندارد امتیازدهی شدت از ۰ تا ۱۰؛ 0.1–3.9 پایین، 4.0–6.9 متوسط، 7.0–8.9 بالا و 9.0–10 بحرانی. امتیاز از عواملی مثل «از راه دور قابل سوءاستفاده است؟»، «نیاز به احراز هویت دارد؟» و «اثر روی محرمانگی، یکپارچگی و دسترسپذیری» محاسبه میشود.
- CPE: شیوهی نامگذاری استاندارد محصولات، مثل
cpe:2.3:o:microsoft:windows_server_2022. NVD با CPE مشخص میکند کدام نسخهها آسیبپذیرند؛ VulnScope هم با همین روش نسخهی نصبشده را بررسی میکند. - CWE: دستهبندی «نوع ضعف»، مثل سرریز بافر (CWE-787) یا تزریق دستور (CWE-78).
- CISA KEV: کاتالوگ آسیبپذیریهایی که بهرهبرداری فعال از آنها در دنیای واقعی تأیید شده است؛ یعنی مهاجمان همین حالا از آنها استفاده میکنند.
- EPSS: مدل FIRST که احتمال سوءاستفاده از هر CVE را در ۳۰ روز آینده پیشبینی میکند (عددی بین ۰ تا ۱۰۰٪).
خلاصه: CVE میگوید «چه آسیبپذیریای»، CVSS میگوید «چقدر جدی»، KEV میگوید «آیا همین حالا مورد حمله است» و EPSS میگوید «چقدر احتمال دارد بهزودی مورد حمله قرار گیرد». VulnScope هر چهار را کنار هم میگذارد.
چرا فقط CVSS کافی نیست؟
در هر شبکه هزاران CVE «بالا» و «بحرانی» پیدا میشود، اما فقط بخش کوچکی از آنها واقعاً مورد سوءاستفاده قرار میگیرند. VulnScope سه سیگنال را کنار هم میگذارد:
- CISA KEV: فهرست رسمی CVEهایی که شواهد قطعی بهرهبرداری فعال دارند؛ همراه با سررسید رفع و اینکه در حملات باجافزاری استفاده شدهاند یا نه.
- FIRST EPSS: احتمال سوءاستفاده از هر CVE در ۳۰ روز آینده (بههمراه صدک).
- NVD (NIST): شدت آسیبپذیری (CVSS)، شرح و بازهی دقیق نسخههای آسیبپذیر.
- OSV.dev: بولتنهای رسمی توزیعهای لینوکس، تا وصلههایی که روی نسخهی قدیمی Backport شدهاند درست تشخیص داده شوند.
مثال واقعی: CVE-2024-30088 در کرنل ویندوز فقط CVSS برابر ۷٫۰ دارد، اما در CISA KEV ثبت شده، استفادهی آن در باجافزار تأیید شده و EPSS آن حدود ۶۸٪ است. پس باید زودتر از CVE-2024-38063 با CVSS ۹٫۸ وصله شود که هنوز در KEV نیست.
قابلیتها
- دقت در سطح Build ویندوز: مقایسهی
10.0.Build.UBRبا بازهی هر CVE؛ بعد از نصب Cumulative Update، یافتهها خودکار حذف میشوند. - Agent ویندوز با PowerShell و بدون نیاز به Python؛ Agent لینوکس و مک با Python استاندارد.
- نمایش «نسخهی اصلاح» برای هر یافته، برچسب باجافزار، امتیاز ریسک میزبان، خروجی CSV و اسکن مجدد خودکار روزانه.
- بدون وابستگی خارجی: فقط Python و SQLite؛ مناسب شبکههای با دسترسی محدود.
- فقطخواندنی: هیچ اسکن پورت یا تغییری در سیستمها انجام نمیشود.
معماری
Agentها (ویندوز، لینوکس، مک) ← HTTPS + توکن ← سرور VulnScope (API، صف اسکن، موتور تطبیق، SQLite، داشبورد) ← منابع NVD، CISA KEV، EPSS و OSV.
مراحل راهاندازی
گام ۱: راهاندازی سرور مرکزی
یک VM لینوکس (مثلاً Ubuntu با ۲ vCPU و ۲ گیگابایت RAM) یا برای تست، یک سیستم ویندوزی با Python 3 کافی است. سرور باید به اینترنت (یا Proxy) برای این دامنهها دسترسی خروجی داشته باشد: services.nvd.nist.gov، www.cisa.gov، api.first.org و api.osv.dev.
# ساخت یک توکن قوی
python3 -c "import secrets; print(secrets.token_urlsafe(32))"

# گواهی TLS (برای شروع، خودامضا)
cd vulnscope/server
openssl req -x509 -newkey rsa:3072 -nodes -days 825 -keyout key.pem -out cert.pem -subj "/CN=vulnscope.corp"

# اجرای سرور
python3 server.py --port 8443 --token YOUR_TOKEN --cert cert.pem --key key.pem --dashboard-password YOUR_PASSWORD
اگر کلید رایگان NVD بگیرید و با --nvd-key بدهید، اسکن اول حدود ۱۰ برابر سریعتر میشود. برای اجرای دائمی روی Ubuntu (مثلاً یک VM روی VMware)، سرور را بهصورت سرویس systemd تعریف کنید:
sudo mkdir -p /opt/vulnscope && sudo cp -r ~/vulnscope/* /opt/vulnscope/
echo 'VULNSCOPE_TOKEN=YOUR_TOKEN' | sudo tee /etc/vulnscope.env && sudo chmod 600 /etc/vulnscope.env
# فایل /etc/systemd/system/vulnscope.service با ExecStart زیر:
# /usr/bin/python3 server.py --port 8443 --db /opt/vulnscope/vulnscope.db
sudo systemctl daemon-reload && sudo systemctl enable --now vulnscope
sudo ufw allow 8443/tcp
گام ۲: نصب Agent روی Windows Server و ویندوز ۱۱
نکتهی مهم: محتوای فایل .ps1 را داخل پنجرهی PowerShell کپی نکنید؛ خود فایل را اجرا کنید. فایل zip را مثلاً در C:\Temp\vulnscope باز کنید، PowerShell را با Run as Administrator باز کنید و بزنید:
cd C:\Temp\vulnscope\install
Set-ExecutionPolicy -Scope Process Bypass -Force
Unblock-File ..\agent\agent.ps1, .\install-agent-windows.ps1
.\install-agent-windows.ps1 -Server https://SERVER:8443 -Token YOUR_TOKEN -Time 02:30
این اسکریپت Agent را در C:\ProgramData\VulnScope کپی میکند، توکن را با دسترسی فقط برای SYSTEM و Administrators ذخیره میکند و یک Scheduled Task روزانه با حساب SYSTEM میسازد. برای استقرار روی تعداد زیادی سرور، همین اسکریپت را از طریق GPO یا SCCM/Intune اجرا کنید.
برای تست بدون نصب (فقط ساخت گزارش محلی):
.\agent.ps1 -Output C:\Temp\report.jsonگام ۳: نصب Agent روی لینوکس
sudo ./install/install-agent-linux.sh https://SERVER:8443 YOUR_TOKEN
systemctl list-timers vulnscope-agent.timer
Ubuntu، Debian، Alpine، Rocky Linux و AlmaLinux پشتیبانی کامل دارند. Agent با systemd timer هر روز اجرا میشود.
گام ۴: نصب Agent روی macOS
sudo ./install/install-agent-macos.sh https://SERVER:8443 YOUR_TOKEN
tail -f /var/log/vulnscope-agent.log
گام ۵: کار با داشبورد
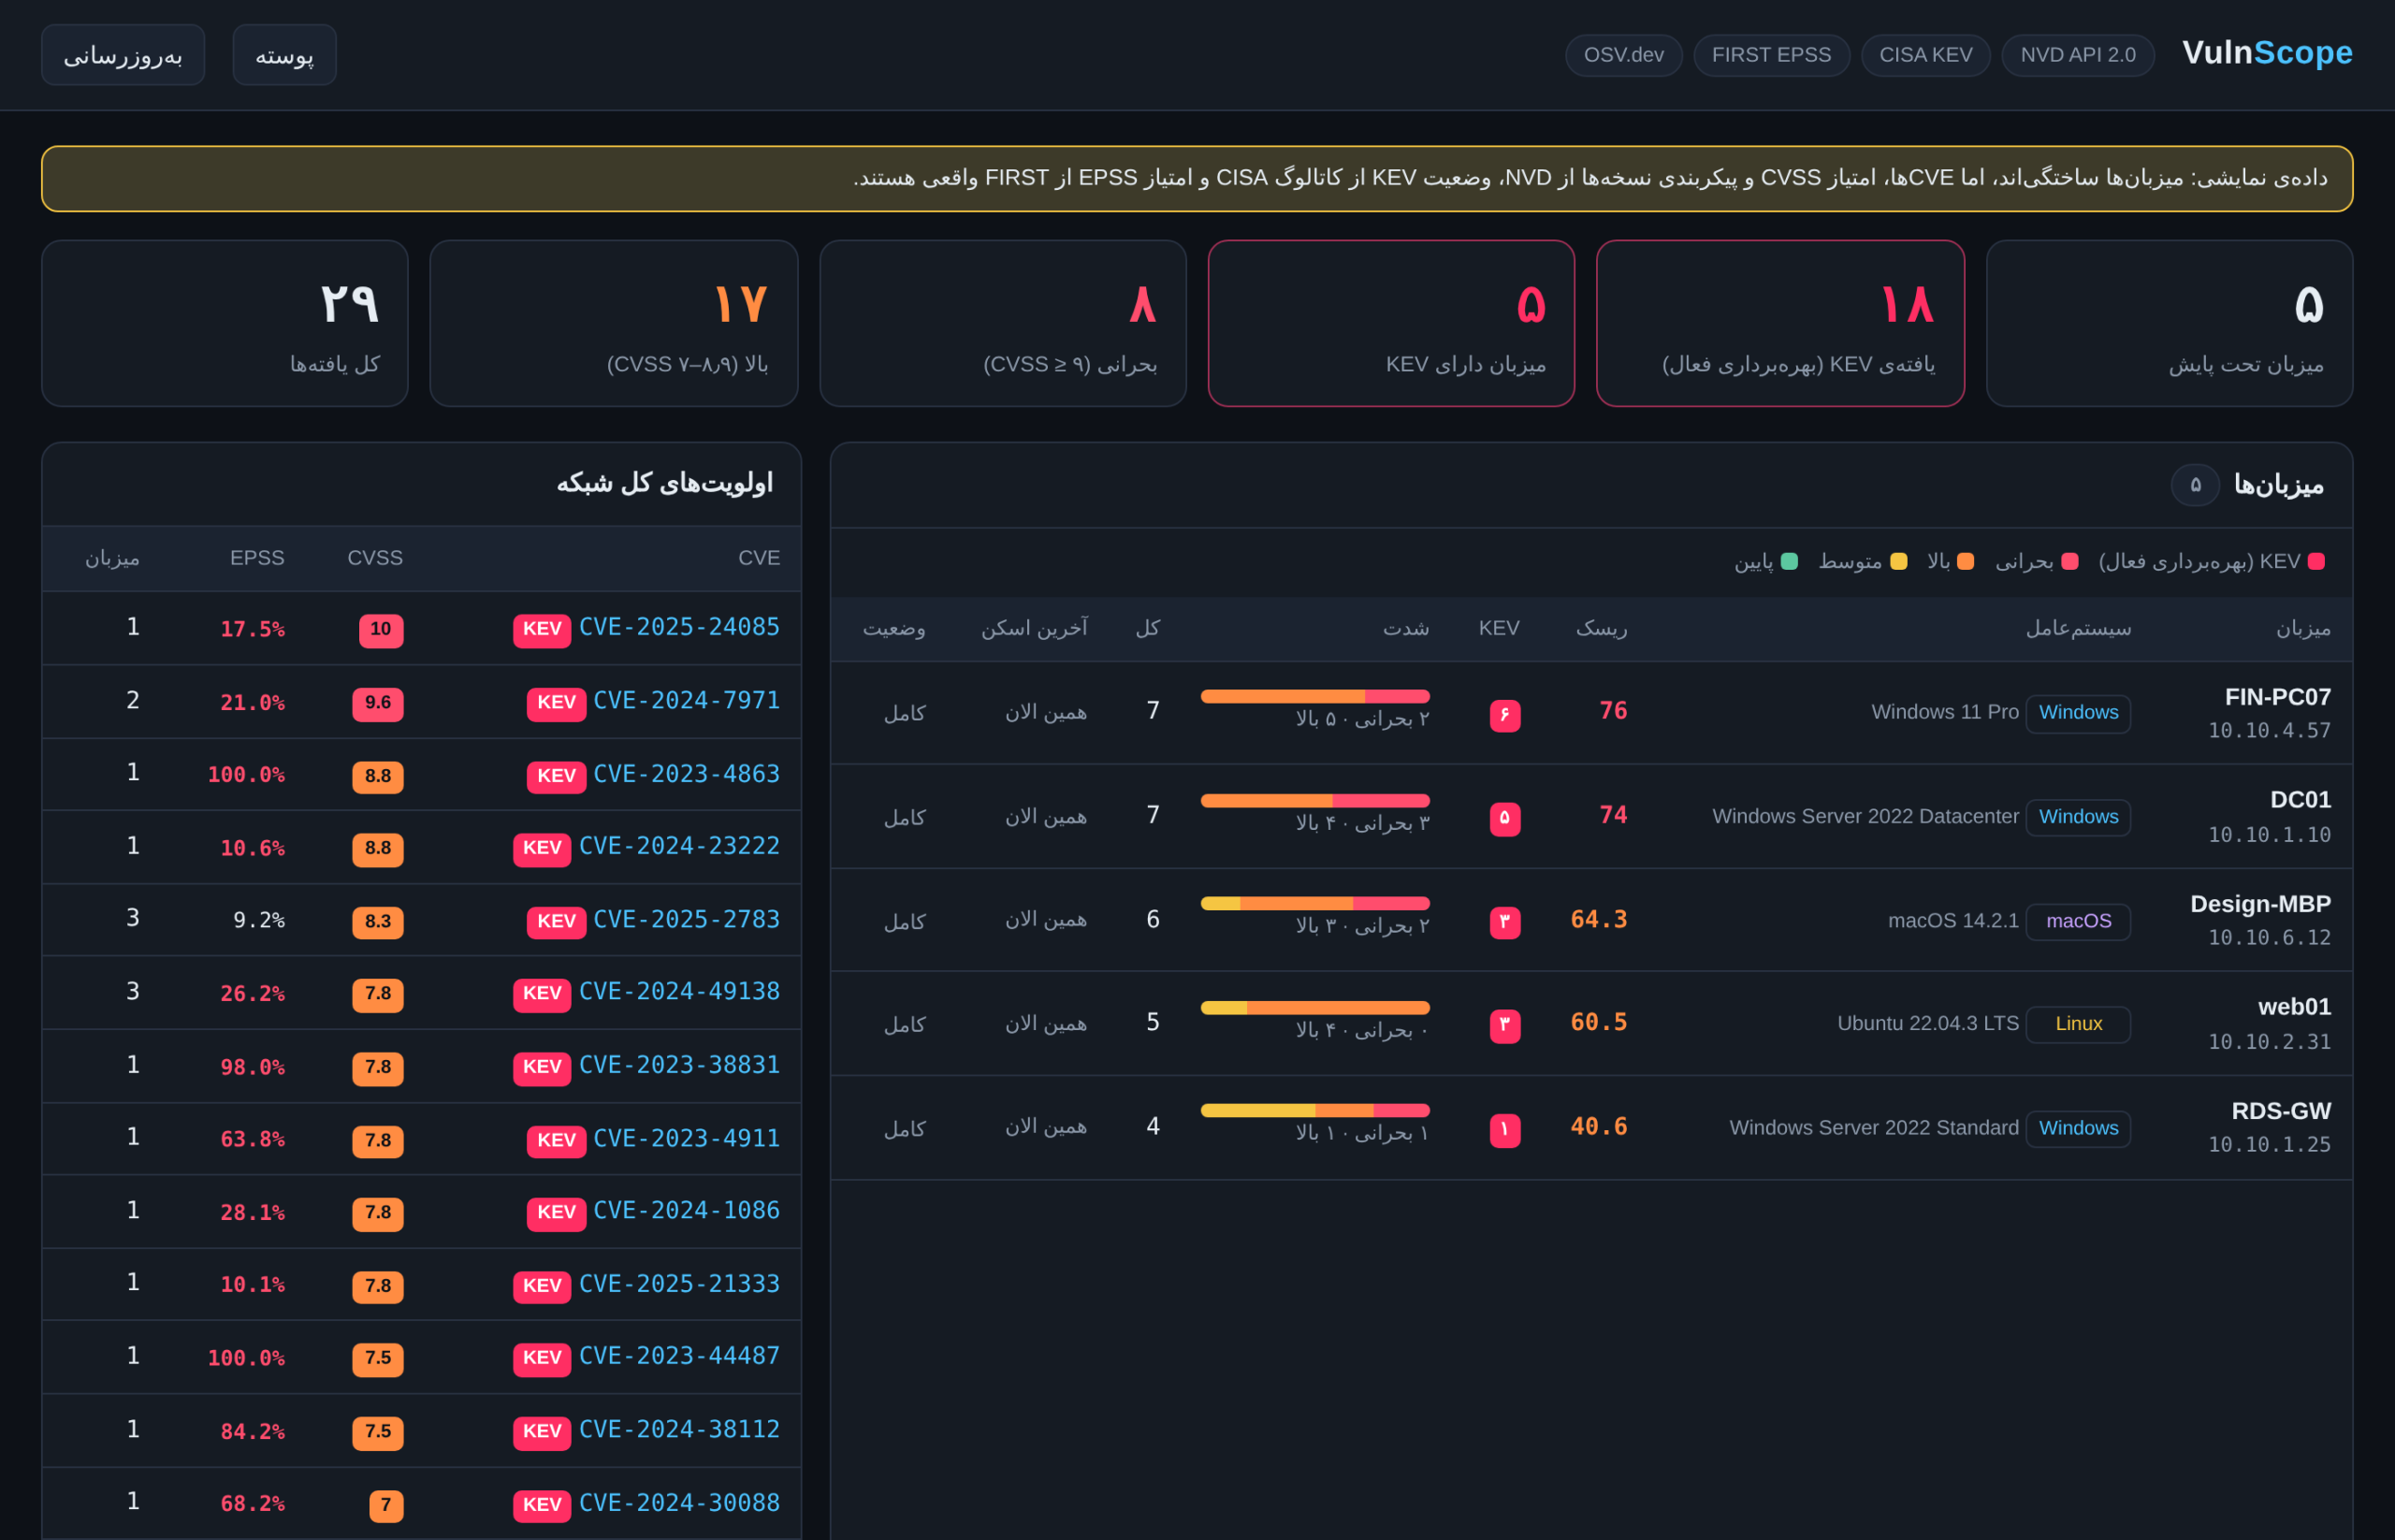
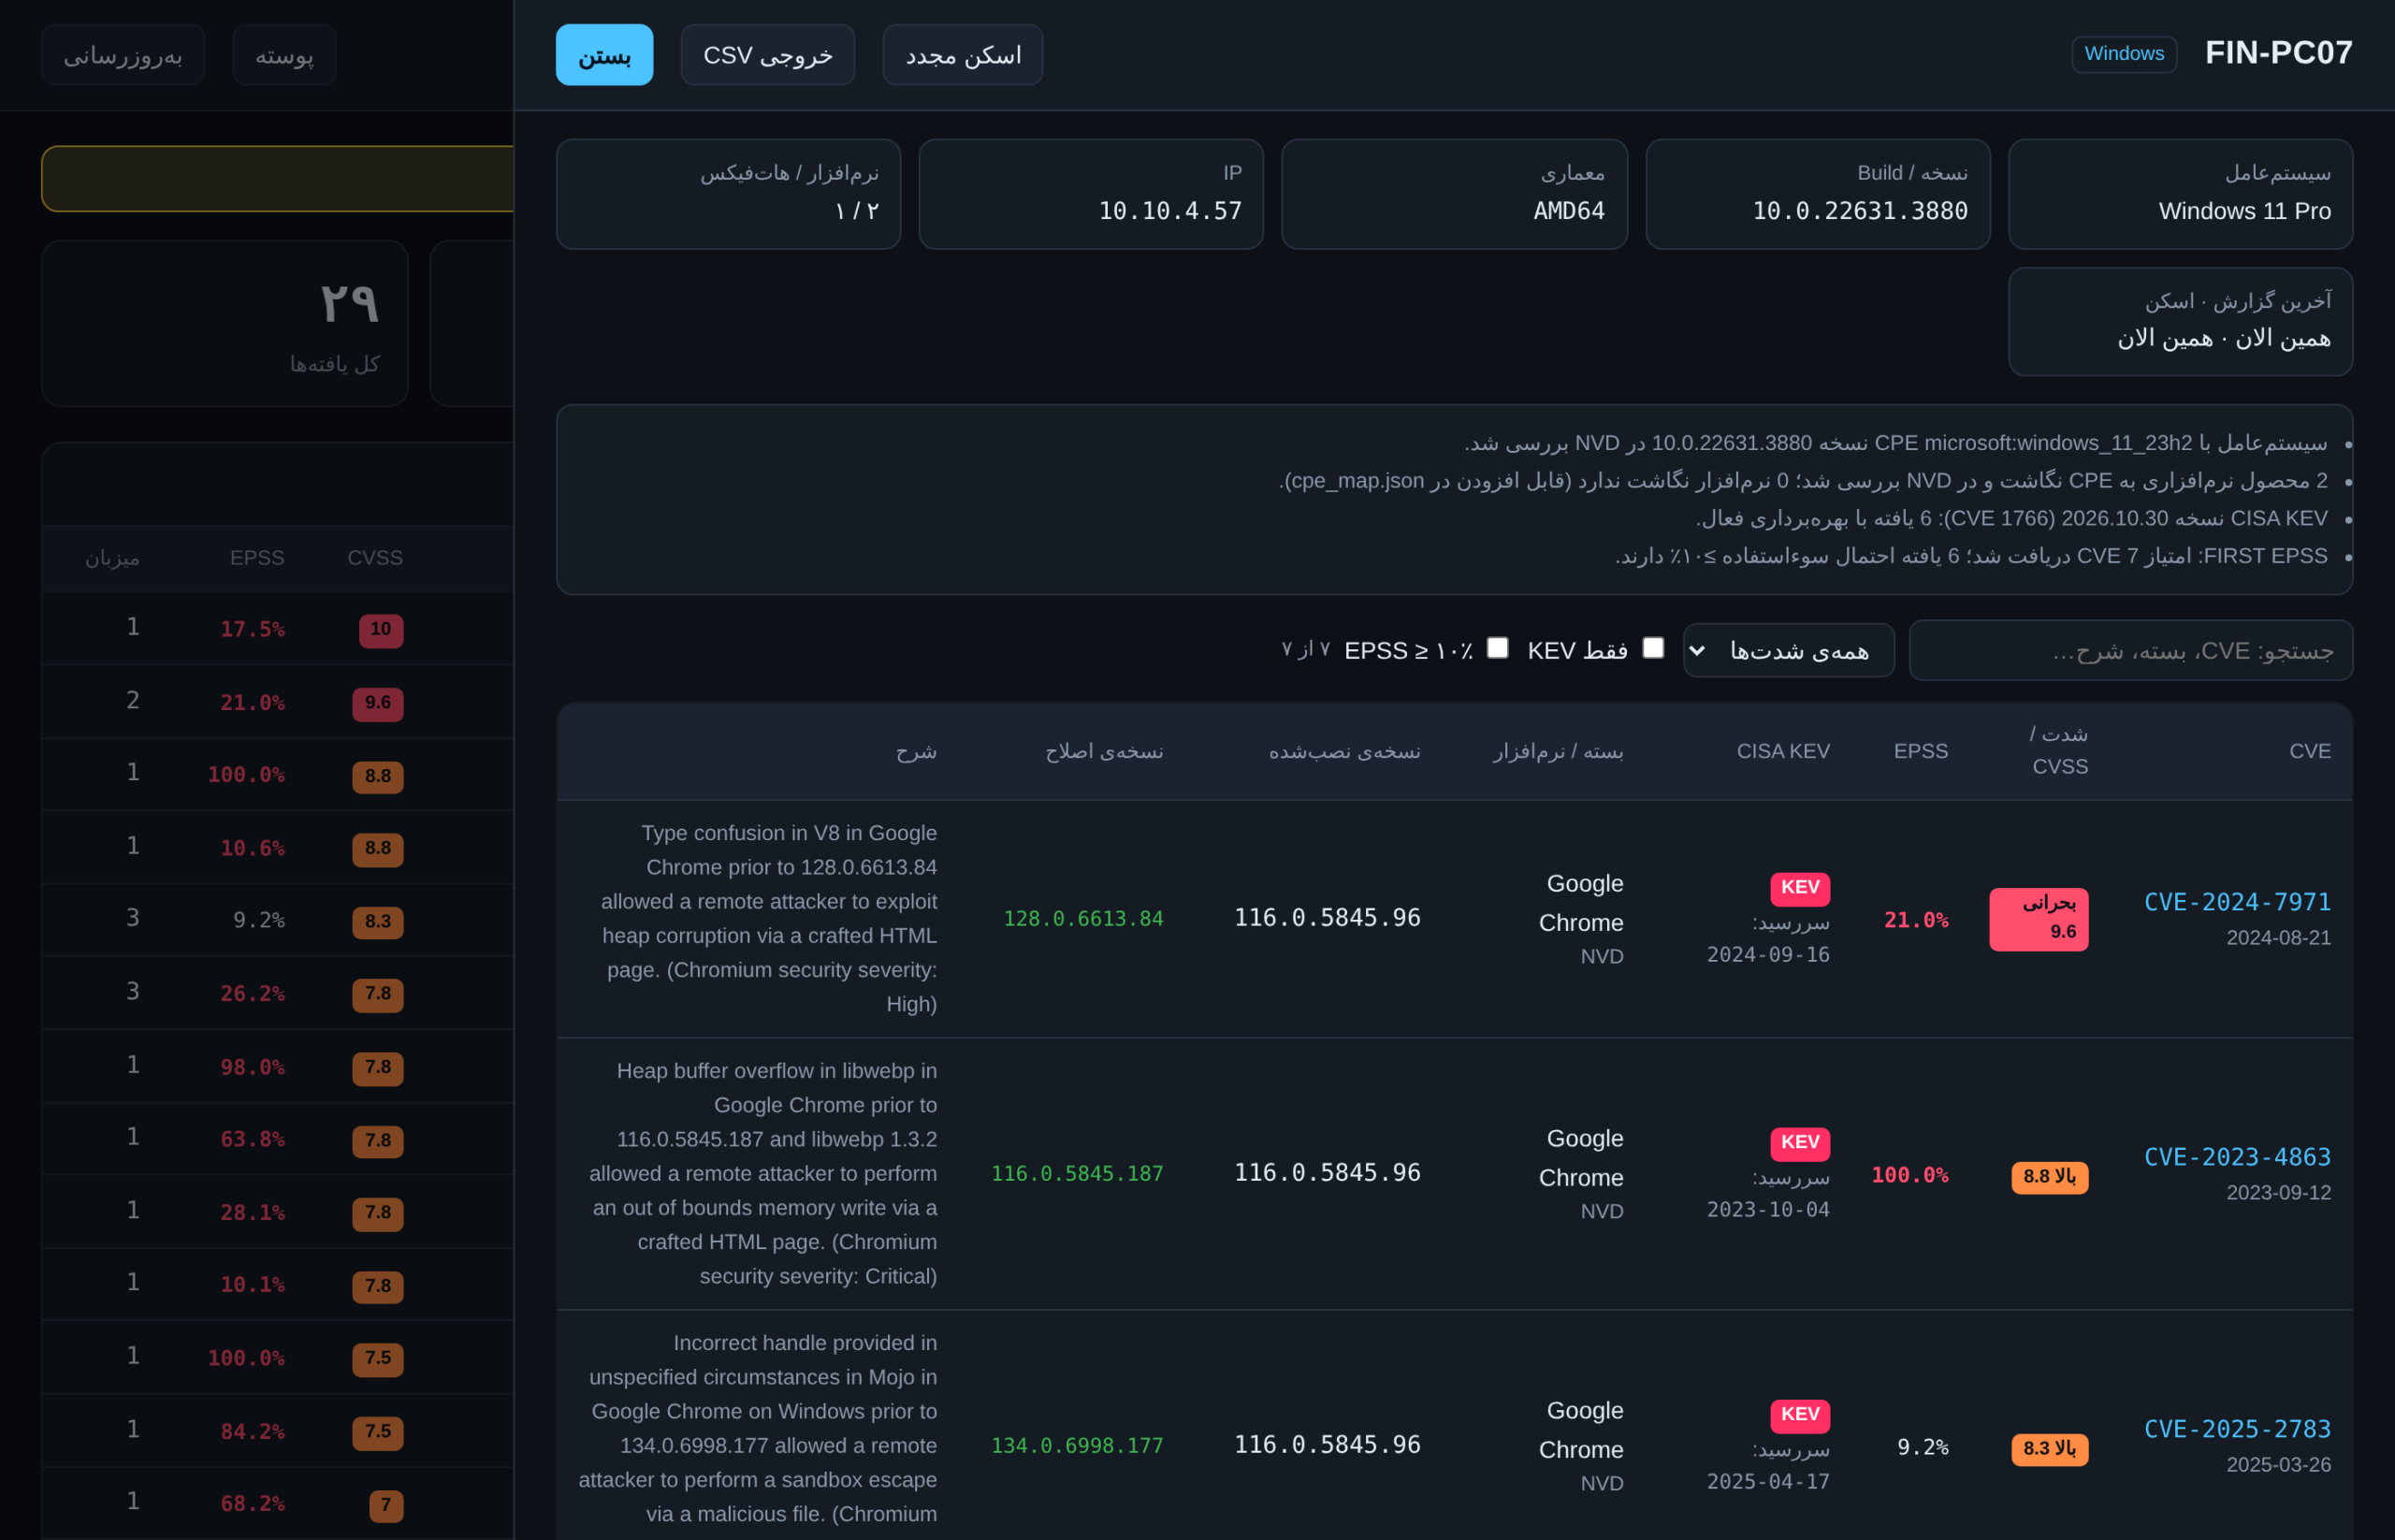
آدرس https://SERVER:8443 را باز کنید. کارتهای بالا تعداد یافتههای KEV، بحرانی و بالا را نشان میدهند. جدول میزبانها بر اساس امتیاز ریسک مرتب شده است. با کلیک روی هر میزبان، فهرست CVEها با CVSS، EPSS، نشان KEV و سررسید، و نسخهی اصلاح نمایش داده میشود. فیلتر «فقط KEV» و خروجی CSV هم در همین صفحه هستند.
سیاست پیشنهادی رفع آسیبپذیری
- P0 (۴۸ ساعت): KEV با برچسب باجافزار، یا KEV روی سرورِ در معرض اینترنت.
- P1 (۷ روز): سایر موارد KEV.
- P2 (۱۴ روز): CVSS بالای ۹، یا CVSS بالای ۷ همراه با EPSS بالای ۱۰٪.
- P3 (۳۰ روز): سایر موارد بالا، در چرخهی وصلهی ماهانه.
- P4 (۹۰ روز): متوسط و پایین.
عیبیابی رایج
- خطای Unexpected token در PowerShell: محتوای اسکریپت paste شده است؛ فایل را با
.\install-agent-windows.ps1اجرا کنید. - Agent گزارش unauthorized میدهد: توکن Agent با توکن سرور یکی نیست.
- اسکن در مرحلهی NVD طولانی است: کلید API رایگان NVD را اضافه کنید.
- وضعیت خطا در داشبورد: سرور به منابع NVD، CISA، FIRST یا OSV دسترسی ندارد؛ Proxy و فایروال خروجی را بررسی کنید.
- لاگ Agent ویندوز:
C:\ProgramData\VulnScope\agent.log
دانلود فایلها
- بستهی Agent ویندوز (Windows Server و ویندوز ۱۰/۱۱): شامل
agent.ps1،install-agent-windows.ps1، فایل نصب دوبار-کلیکیinstall.cmdو راهنمای کوتاه. - بستهی Agent لینوکس و macOS: شامل
agent.pyو اسکریپتهای نصبinstall-agent-linux.shوinstall-agent-macos.sh. - بستهی کامل VulnScope: سرور، داشبورد، همهی Agentها، اسکریپتهای نصب، تستها و دادهی نمایشی. این بسته را روی سرور Ubuntu لازم دارید.
- راهنمای کامل (PDF فارسی)
سادهترین روش نصب روی ویندوز
- بستهی Agent ویندوز را دانلود و Extract کنید.
- روی
install.cmdراستکلیک کنید و Run as administrator را بزنید. - آدرس سرور (مثلاً
http://192.168.1.50:8443) و توکن را وارد کنید. همین؛ Agent نصب میشود، هر روز خودکار اجرا میشود و اولین گزارش را همان لحظه میفرستد.
محتوای فایلهای ویندوز
برای بررسی امنیتی پیش از اجرا، محتوای کامل فایلها را اینجا میبینید. این فایلها را اجرا کنید؛ محتوایشان را در PowerShell کپی نکنید.
agent.ps1 — برای مشاهده کلیک کنید
<#
.SYNOPSIS
  VulnScope Agent for Windows Server 2016/2019/2022/2025 and Windows 10/11 - no Python required.
.DESCRIPTION
  Collects OS version (build + UBR), installed software and hotfixes, then sends them to the
  VulnScope server. Read-only: makes no changes to the system.
.EXAMPLE
  .\agent.ps1 -Output C:\Temp\report.json
  .\agent.ps1 -Server https://vulnscope.corp:8443 -Token YOUR_TOKEN
  .\agent.ps1 -Server https://vulnscope.corp:8443 -TokenFile C:\ProgramData\VulnScope\token.txt
#>
param(
    [string]$Server,
    [string]$Token = $env:VULNSCOPE_TOKEN,
    [string]$TokenFile,
    [string]$Output,
    [switch]$Insecure
)
$ErrorActionPreference = 'Continue'
$AgentVersion = '1.0.1'
$logFile = Join-Path $env:ProgramData 'VulnScope\agent.log'
function Log($msg) {
    $line = "$(Get-Date -Format s) $msg"
    Write-Host $line
    try { Add-Content -Path $logFile -Value $line -ErrorAction Stop } catch {}
}

if ($TokenFile -and (Test-Path $TokenFile)) { $Token = (Get-Content $TokenFile -Raw).Trim() }

$cv = Get-ItemProperty 'HKLM:\SOFTWARE\Microsoft\Windows NT\CurrentVersion'
$build = [string]$cv.CurrentBuildNumber
$ubr = [int]$cv.UBR
$product = [string]$cv.ProductName
if ($cv.InstallationType -eq 'Client' -and [int]$build -ge 22000) {
    $product = $product -replace 'Windows 10', 'Windows 11'   # known registry quirk on Windows 11
}
$display = if ($cv.DisplayVersion) { $cv.DisplayVersion } else { $cv.ReleaseId }

$paths = @(
    'HKLM:\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\*',
    'HKLM:\SOFTWARE\WOW6432Node\Microsoft\Windows\CurrentVersion\Uninstall\*',
    'HKCU:\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\*'
)
$seen = @{}
$packages = @()
foreach ($p in (Get-ItemProperty $paths -ErrorAction SilentlyContinue)) {
    if (-not $p.DisplayName -or -not $p.DisplayVersion) { continue }
    if ($p.SystemComponent -eq 1 -or $p.ParentKeyName) { continue }
    $key = "$($p.DisplayName)|$($p.DisplayVersion)"
    if ($seen.ContainsKey($key)) { continue }
    $seen[$key] = $true
    $packages += [ordered]@{ name = [string]$p.DisplayName; version = [string]$p.DisplayVersion
                             publisher = [string]$p.Publisher; manager = 'windows' }
}

$hotfixes = @(Get-HotFix -ErrorAction SilentlyContinue | Select-Object -ExpandProperty HotFixID)
$machineId = (Get-ItemProperty 'HKLM:\SOFTWARE\Microsoft\Cryptography').MachineGuid
$ips = @()
try {
    $ips = @(Get-NetIPAddress -AddressFamily IPv4 -ErrorAction Stop |
             Where-Object { $_.IPAddress -notlike '127.*' -and $_.IPAddress -notlike '169.254.*' } |
             Select-Object -ExpandProperty IPAddress)
} catch {}
$fqdn = $env:COMPUTERNAME
try { $fqdn = [System.Net.Dns]::GetHostEntry($env:COMPUTERNAME).HostName } catch {}

$report = [ordered]@{
    schema        = 1
    agent_version = "$AgentVersion-ps"
    collected_at  = (Get-Date).ToUniversalTime().ToString('o')
    host          = [ordered]@{
        machine_id = $machineId
        hostname   = $env:COMPUTERNAME
        fqdn       = $fqdn
        ips        = $ips
        os         = [ordered]@{
            family = 'windows'; name = $product; version = "10.0.$build.$ubr"; build = $build; ubr = $ubr
            display_version = $display; installation_type = $cv.InstallationType; edition = $cv.EditionID
            kernel = ''; distro_id = ''; distro_version = ''; arch = $env:PROCESSOR_ARCHITECTURE
        }
    }
    packages      = $packages
    hotfixes      = $hotfixes
}

$json = $report | ConvertTo-Json -Depth 6 -Compress
Log "[+] $($env:COMPUTERNAME) | $product (10.0.$build.$ubr) | $($packages.Count) apps | $($hotfixes.Count) hotfixes"

if ($Output) {
    [System.IO.File]::WriteAllText($Output, $json, (New-Object System.Text.UTF8Encoding $false))
    Log "[+] Saved: $Output"
}
if ($Server) {
    if (-not $Token) { Log '[!] Token required (-Token, -TokenFile or VULNSCOPE_TOKEN)'; exit 2 }
    [Net.ServicePointManager]::SecurityProtocol = [Net.SecurityProtocolType]::Tls12
    if ($Insecure -and $PSVersionTable.PSVersion.Major -lt 6) {
        [System.Net.ServicePointManager]::ServerCertificateValidationCallback = { $true }
    }
    $params = @{
        Uri             = ($Server.TrimEnd('/') + '/api/report')
        Method          = 'Post'
        ContentType     = 'application/json; charset=utf-8'
        Headers         = @{ Authorization = "Bearer $Token" }
        Body            = [System.Text.Encoding]::UTF8.GetBytes($json)
        UseBasicParsing = $true
    }
    if ($Insecure -and $PSVersionTable.PSVersion.Major -ge 6) { $params.SkipCertificateCheck = $true }
    try {
        $res = Invoke-RestMethod @params
        Log "[+] Sent. Host ID: $($res.host_id) - scan queued"
    } catch {
        Log "[!] Send failed: $($_.Exception.Message)"
        exit 1
    }
}
if (-not $Output -and -not $Server) { $json.Substring(0, [Math]::Min(2000, $json.Length)) }
install-agent-windows.ps1 — برای مشاهده کلیک کنید
# VulnScope Agent installer for Windows Server / Windows 10 / Windows 11
# Run from an elevated PowerShell (Run as Administrator), as a FILE - do not paste the contents:
#   Set-ExecutionPolicy -Scope Process Bypass -Force
#   .\install-agent-windows.ps1 -Server https://vulnscope.corp:8443 -Token YOUR_TOKEN -Time 02:30
param(
    [Parameter(Mandatory = $true)] [string]$Server,
    [Parameter(Mandatory = $true)] [string]$Token,
    [string]$Time = '02:30'
)
$ErrorActionPreference = 'Stop'

$principal = New-Object Security.Principal.WindowsPrincipal([Security.Principal.WindowsIdentity]::GetCurrent())
if (-not $principal.IsInRole([Security.Principal.WindowsBuiltInRole]::Administrator)) {
    throw 'Please run this script from an elevated PowerShell (Run as Administrator).'
}

$src = Join-Path $PSScriptRoot '..\agent\agent.ps1'
if (-not (Test-Path $src)) { $src = Join-Path $PSScriptRoot 'agent.ps1' }
if (-not (Test-Path $src)) { throw "agent.ps1 not found next to the installer or in ..\agent\" }

$dir = 'C:\ProgramData\VulnScope'
New-Item -ItemType Directory -Force -Path $dir | Out-Null
Copy-Item -Force $src "$dir\agent.ps1"

# Token readable only by SYSTEM and Administrators
Set-Content -Path "$dir\token.txt" -Value $Token.Trim() -NoNewline -Encoding ASCII
icacls $dir /inheritance:r /grant:r 'SYSTEM:(OI)(CI)F' 'Administrators:(OI)(CI)F' | Out-Null

$arg = "-NoProfile -ExecutionPolicy Bypass -File `"$dir\agent.ps1`" -Server `"$Server`" -TokenFile `"$dir\token.txt`""
$action  = New-ScheduledTaskAction -Execute 'powershell.exe' -Argument $arg
$trigger = New-ScheduledTaskTrigger -Daily -At $Time
$setting = New-ScheduledTaskSettingsSet -StartWhenAvailable -ExecutionTimeLimit (New-TimeSpan -Minutes 30)
$taskUser = New-ScheduledTaskPrincipal -UserId 'SYSTEM' -LogonType ServiceAccount -RunLevel Highest
Register-ScheduledTask -TaskName 'VulnScope Agent' -Action $action -Trigger $trigger -Settings $setting `
    -Principal $taskUser -Force | Out-Null

Start-ScheduledTask -TaskName 'VulnScope Agent'
Write-Host "[+] Installed. Runs daily at $Time as SYSTEM; first run started now." -ForegroundColor Green
Write-Host "    Check: Get-ScheduledTaskInfo -TaskName 'VulnScope Agent'"
install.cmd — برای مشاهده کلیک کنید
@echo off
REM VulnScope Agent - double-click installer (right-click > Run as administrator)
net session >nul 2>&1
if %errorlevel% neq 0 (
  echo Please right-click install.cmd and choose "Run as administrator".
  pause
  exit /b 1
)
set /p SERVER=VulnScope server URL (example: http://192.168.1.50:8443):
set /p TOKEN=Agent token:
powershell.exe -NoProfile -ExecutionPolicy Bypass -Command "Unblock-File '%~dp0agent.ps1','%~dp0install-agent-windows.ps1'; & '%~dp0install-agent-windows.ps1' -Server '%SERVER%' -Token '%TOKEN%'"
echo.
echo Log file: C:\ProgramData\VulnScope\agent.log
pause